Wo steht ein Unternehmen bei ISO 27001 oder NIS2? Die Antwort verteilt sich meist auf Risikoanalyse, Richtlinien, Lieferantenverträge und das Wissen einzelner Personen. Das GRC-Modul von AIM führt das in einer Plattform zusammen. Seit Version 3.7 ist es deutlich gewachsen.
Normen und Kataloge
Geführt sind ISO/IEC 27001:2022, ISO/IEC 27002:2022, ISO 9001:2015, ISO 22301:2019 und die NIS2-Richtlinie. Zuschaltbar sind ISO/IEC 27019, das BSI IT-Grundschutz-Kompendium 2023 und die Orientierungshilfe des BSI zum Einsatz von Systemen zur Angriffserkennung. Die Texte der BSI-Kataloge lädt ein Administrator selbst hoch.
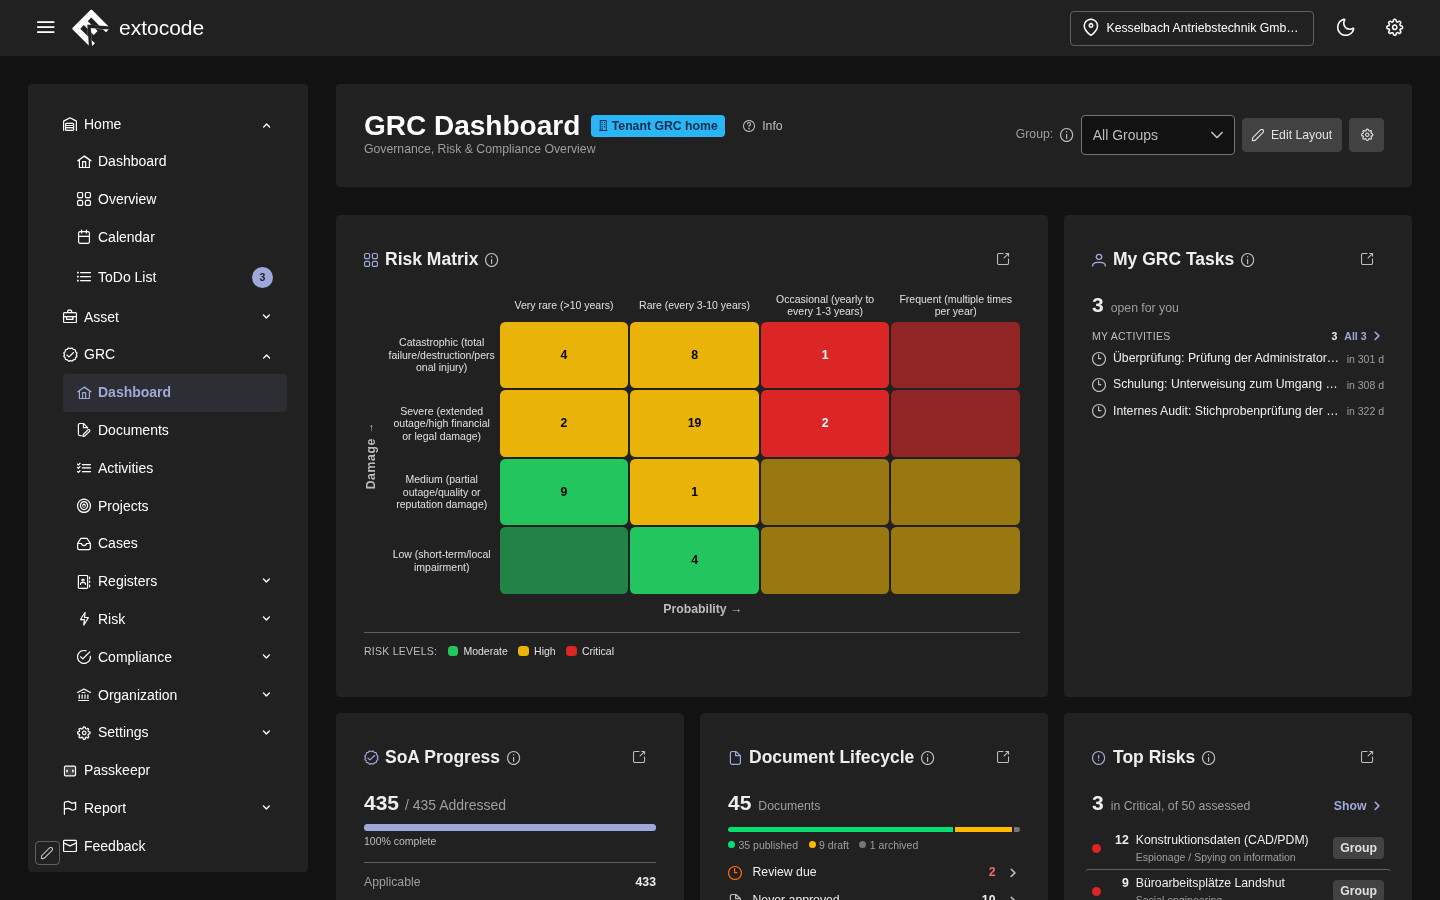
Das Statement of Applicability (SoA) sagt für jede Anforderung, ob sie gilt, wie weit sie umgesetzt ist und welches Dokument das belegt. Die Anforderungstexte lassen sich auf Deutsch anzeigen, auch im SoA als PDF. Sie sind sinngemäß wiedergegeben und nicht der Wortlaut der Normen.
Register und Lieferanten
Seit Version 3.7.3 gibt es Register für Prozesse und Lieferanten. Zu jedem Lieferanten steht, welchen Nachweis er schuldet, etwa einen Fragebogen, ein Audit oder ein Zertifikat, und wie sein Stand ist. Links zwischen Assets, Prozessen und Lieferanten geben die Schutzstufe weiter. Die Risikoanalyse folgt dem BSI-Standard 200-3.
Formulare, Freigaben und Fristen
- Formulare mit Signatur und einem PDF zum Abschluss.
- Freigaben mit vier Augen, als Schalter je Mandant, ab Werk eingeschaltet.
- Kennzahlen je Periode, Schulungen und Aktivitäten mit Fristen und Wiederholung.
- Ein Vorfall mit personenbezogenen Daten legt einen Vorgang mit einer Prüffrist von 72 Stunden nach DSGVO an. AIM meldet dabei nichts an eine Behörde.
Ein Audit-Log für die ganze Plattform
Seit Version 3.7.8 zeigt die Audit-Seite Änderungen, Anmeldungen und Exporte aus der ganzen Plattform. Jede Nacht fasst AIM die neuen Zeilen in einem signierten Prüfpunkt zusammen. Eine nachträglich geänderte, gelöschte oder eingefügte Zeile wird damit sichtbar.
Was GRC bei NIS2 leistet
Das GRC-Modul hilft bei der Vorbereitung auf NIS2. Es bildet die Anforderungen ab, verknüpft sie mit Risiken, Dokumenten und Lieferanten und hilft Ihnen, Ihren Stand zu dokumentieren. AIM ersetzt keine Rechtsberatung. Ob Ihre Maßnahmen reichen, bewerten Sie und Ihre Beraterinnen und Berater.
Mehr steht auf der Compliance-Seite. In der COD-Demo zeigt das Konto Demo GRC Risikomatrix, SoA und Lieferanten mit den Daten eines erfundenen Industriebetriebs.
Die Oberfläche von AIM ist englisch. Welche Funktionen Ihr Vertrag umfasst, regelt die Leistungsbeschreibung in der Fassung, die für Ihren Vertrag gilt.